Una asociación no es un blanco: lo que dice la ley cuando atacan a una asociación vecinal
Altas con datos falsos o ajenos, intentos de entrar en cuentas, bulos, insultos y amenazas. Explicamos, sin señalar a nadie, qué normas se incumplen, qué delitos pueden ser, qué puede guardar una asociación para defenderse y cómo actuamos nosotros. Y pedimos a todas las asociaciones lo mismo que nos exigimos: cumplir la ley y respetarnos.
Estos días se ha sumado mucha gente nueva a Arcosur 360, y es la mejor noticia que podíamos tener. También hemos recibido, como les pasa antes o después a muchas asociaciones, algunas altas con datos que no son reales y algunos mensajes que no buscan sumar. No vamos a señalar a nadie: no es nuestra forma de trabajar. Lo que sí vamos a hacer es explicar, con las normas en la mano, qué está permitido y qué no, qué hacemos cuando pasa y qué puede hacer cualquier asociación. Hemos leído el Código Penal, el Reglamento de Protección de Datos, las memorias oficiales y resoluciones reales. Aquí está todo, con enlaces para que cada cual lo compruebe.
Lo esencial, en treinta segundos
- Cada alta se revisa. Si algo no cuadra, se lo decimos a la persona. Si los datos son falsos, el alta no se admite y la cuenta queda sin acceso. Cada caso queda registrado como expediente para la asesoría jurídica de la asociación.
- Darse de alta con datos inventados no suele ser, por sí solo, un delito de falsedad. Pero incumple los Estatutos y no obliga a la asociación. Usar los datos de otra persona sí puede tener consecuencias serias: la Agencia de Protección de Datos ha multado con 10.000 € a un particular por hacerlo.
- Forzar una cuenta ajena es delito: de 6 meses a 2 años de prisión, y el intento también se castiga.
- Criticar es libre. Calumniar, injuriar o amenazar, no. La calumnia con publicidad puede costar hasta 2 años de prisión, y las asociaciones también tienen derecho al honor.
- Una asociación puede registrar la fecha, la hora y la IP de quien entra en su web para protegerse: lo dice el propio Reglamento europeo. Lo que no puede es averiguar quién está detrás: eso solo lo hacen la Policía y el juez.
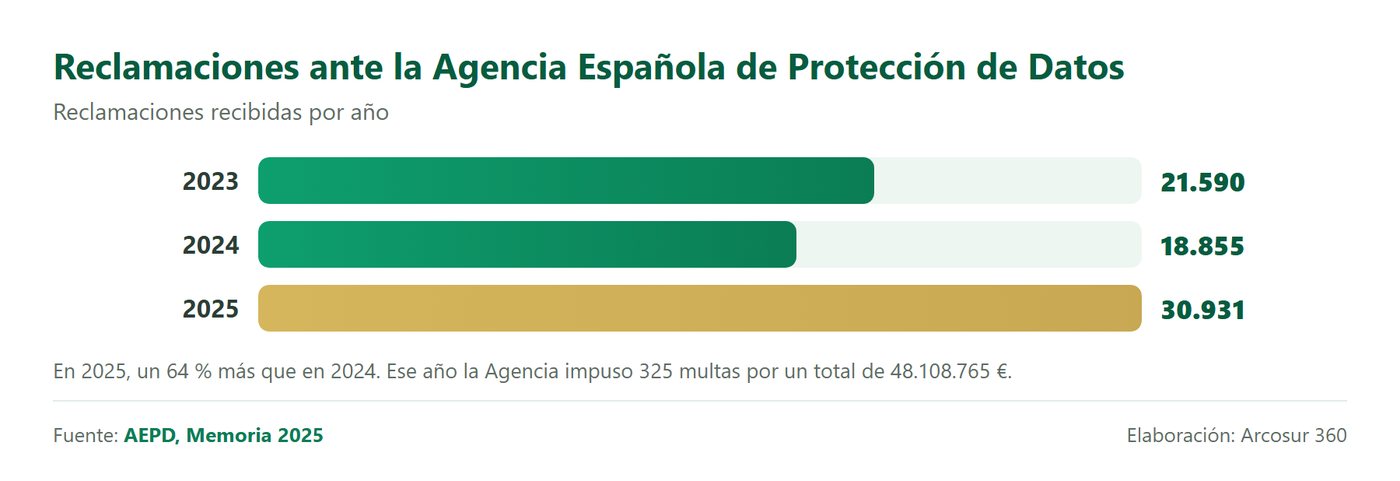
- Las cifras no son pequeñas: 488.426 ciberdelitos conocidos en España en 2025, más del doble que en 2019, y 6.705 en Zaragoza. La Agencia de Protección de Datos recibió 30.931 reclamaciones e impuso multas por 48,1 millones.
- Pedir solo lo necesario también es la ley. El número del DNI identifica a cada socio en el libro que exige la ley; la fotocopia, en cambio, la Agencia la considera excesiva «por sistema» y ha multado a quien lo hacía con hasta 20.000 €. El DNI nunca se publica completo junto al nombre, y los datos no se guardan para siempre.
- Predicamos con el ejemplo: cumplimos la normativa de protección de datos punto por punto, y pedimos a todas las asociaciones que hagan lo mismo y que se respeten entre ellas.
Cada alta cuenta, y por eso se revisa
Una asociación de vecinos habla en nombre del barrio, y su fuerza ante las administraciones es el número de vecinas y vecinos que la respaldan. Por eso cada alta importa, y por eso cada alta tiene que ser real. Un alta falsa no suma: resta credibilidad a todas las demás.
Así funciona el alta en Arcosur 360:
- Confirmación por correo. Sin confirmar el correo, el alta no se completa y los datos se borran a los 7 días.
- Lectura y aceptación de los Estatutos antes de terminar.
- Revisión de la Junta. Comprobamos que los datos son coherentes y que la persona vive en Arcosur o tiene vivienda en el barrio. Quien trabaja aquí o tiene un comercio, una empresa o un despacho puede sumarse como colaborador, con voz pero sin voto, como prevén los Estatutos.
- Si algo no cuadra, lo decimos. Escribimos a la persona y le pedimos que lo aclare. Casi siempre es un despiste y se arregla con un correo.
- Si los datos son falsos o no se aclaran, el alta no se admite y la cuenta queda sin acceso. El caso queda registrado y pasa como expediente a la asesoría jurídica de la asociación.
No es desconfianza: es lo mismo que haría cualquier entidad seria con un censo que representa a miles de personas.
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (2/18 del carrusel). «Cada alta se revisa».
Nueve situaciones: ocho que pueden pasar y una que nos ha pasado
Los ocho primeros son casos hipotéticos, construidos para explicar la ley. Cualquier parecido con una situación concreta solo demuestra que estas cosas pasan. El noveno es real: nos pasó en octubre de 2026, y lo contamos sin ningún dato que permita identificar a nadie. En cada caso, la norma que entra en juego; en los apartados siguientes, el detalle.
El alta fantasma
Alguien se da de alta con un nombre inventado y una dirección que no existe para ver qué se cuece dentro.
Estatutos · RGPD (exactitud) · el alta no se admiteEl alta con datos de otro
Se usa el nombre, el DNI o el correo de una persona real que no sabe nada. A esa persona empiezan a llegarle correos que nunca pidió.
RGPD art. 6 · Código Penal art. 172 ter · posible art. 401La llave forzada
Desde la misma conexión se prueban una y otra vez correos y contraseñas para entrar en el área de socios.
Código Penal arts. 197.2 y 197 bis (también en grado de tentativa)El infiltrado
Una persona se asocia solo para sacar información reservada a los socios y difundirla fuera, o para reventar una votación.
Estatutos · deber de buena fe · posible infracción del RGPD si hay datos de sociosEl bulo
En un grupo de WhatsApp o en redes se acusa a un miembro de la Junta de quedarse dinero, sabiendo que es mentira.
Código Penal arts. 205 a 211 · LO 1/1982La amenaza
Llega un mensaje: «o retiráis la campaña, o os vais a enterar».
Código Penal arts. 169 a 172La reclamación fabricada
Quien se ha dado de alta con datos falsos reclama después por cómo se tratan «sus» datos. Reclamar es un derecho y lo respetamos; la Agencia verá con qué datos se dio el alta.
RGPD art. 77 · LOPDGDD art. 4.2.aLa asociación de mentira
Aparece un perfil en redes o un grupo de WhatsApp con el nombre y el logotipo de la asociación. Desde ahí se piden datos a los vecinos, se cobra una «cuota» o se difunden mensajes que la asociación nunca ha enviado.
RGPD art. 6 · Código Penal arts. 248 y 249 si hay engaño para cobrarNueve minutos de una mañana de octubre
Desde una misma conexión se intenta entrar seis veces seguidas en el área de socios, en 43 segundos, sin conseguirlo. Cuatro minutos después, desde esa misma conexión, se da de alta una cuenta nueva con datos que no superan la revisión. Cinco minutos más tarde, esa cuenta envía su primer mensaje: una queja sobre protección de datos.
Después, quien escribió la queja reconoció por escrito que los datos del alta eran falsos. El número de DNI que se usó tenía un formato válido: si perteneciera a otra persona, se habrían usado sus datos sin su permiso, algo que la ley de protección de datos no permite y que la Agencia sanciona (lo explicamos en el apartado 3).
Lo que hicimos: revisar el alta, contestar por escrito, dejar la cuenta sin acceso a la información interna, sellar los registros y trasladar el expediente a la asesoría jurídica.
Lo que no hicimos: averiguar por nuestra cuenta quién está detrás. Eso, si procede, le corresponde a quien puede hacerlo: al juzgado o a la Policía Nacional, según decida la asesoría jurídica de la asociación.
Estatutos · RGPD considerando 49 · registros de seguridadQue conste: casi todo el mundo que se asocia lo hace de buena fe. Este artículo no va de sospechar de los vecinos, sino de que quien piense en hacer alguna de estas cosas sepa lo que dice la ley.
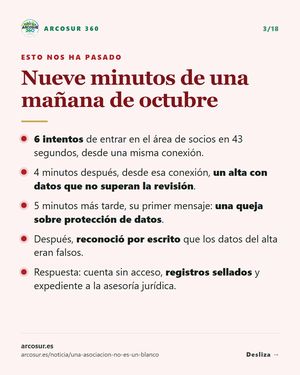 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (3/18 del carrusel). «Nueve minutos de una mañana de octubre».
Datos falsos y datos ajenos: no es lo mismo
Inventarse los datos
Hay que decirlo con precisión, porque se oye mucho lo contrario: poner datos falsos en un formulario web no es, por sí solo, un delito de falsedad documental. El Código Penal solo castiga a los particulares por algunas formas de falsedad (artículos 390 a 395), y «faltar a la verdad en la narración de los hechos» no está entre ellas.
Eso no lo convierte en algo sin consecuencias:
- Incumple los Estatutos, que exigen datos ciertos para ser socio, y un alta conseguida con engaño no obliga a la asociación.
- La ley exime a la asociación de responder por la inexactitud de los datos que le ha dado el propio interesado, siempre que los corrija o los suprima en cuanto lo sepa (artículo 4.2.a de la Ley Orgánica de Protección de Datos).
- Y si el alta forma parte de algo más (entrar en zonas reservadas, difundir lo que se lee dentro, acosar a alguien), entran en juego los delitos de los apartados siguientes.
Usar los datos de otra persona
Esto es otra cosa. Usar el nombre, el DNI, el correo o el teléfono de una persona real sin su permiso es un tratamiento ilícito de datos personales (artículo 6 del Reglamento General de Protección de Datos), y la Agencia Española de Protección de Datos multa también a particulares. Un ejemplo real:
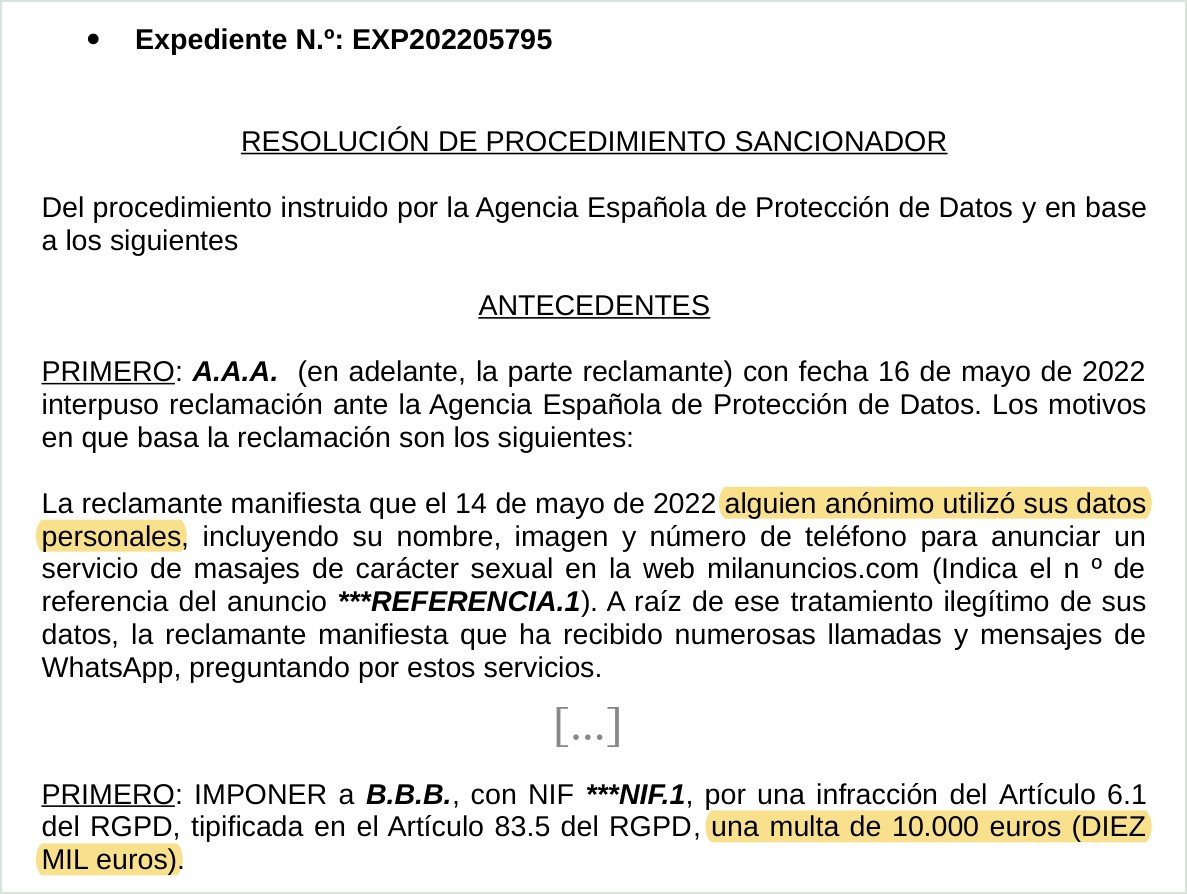
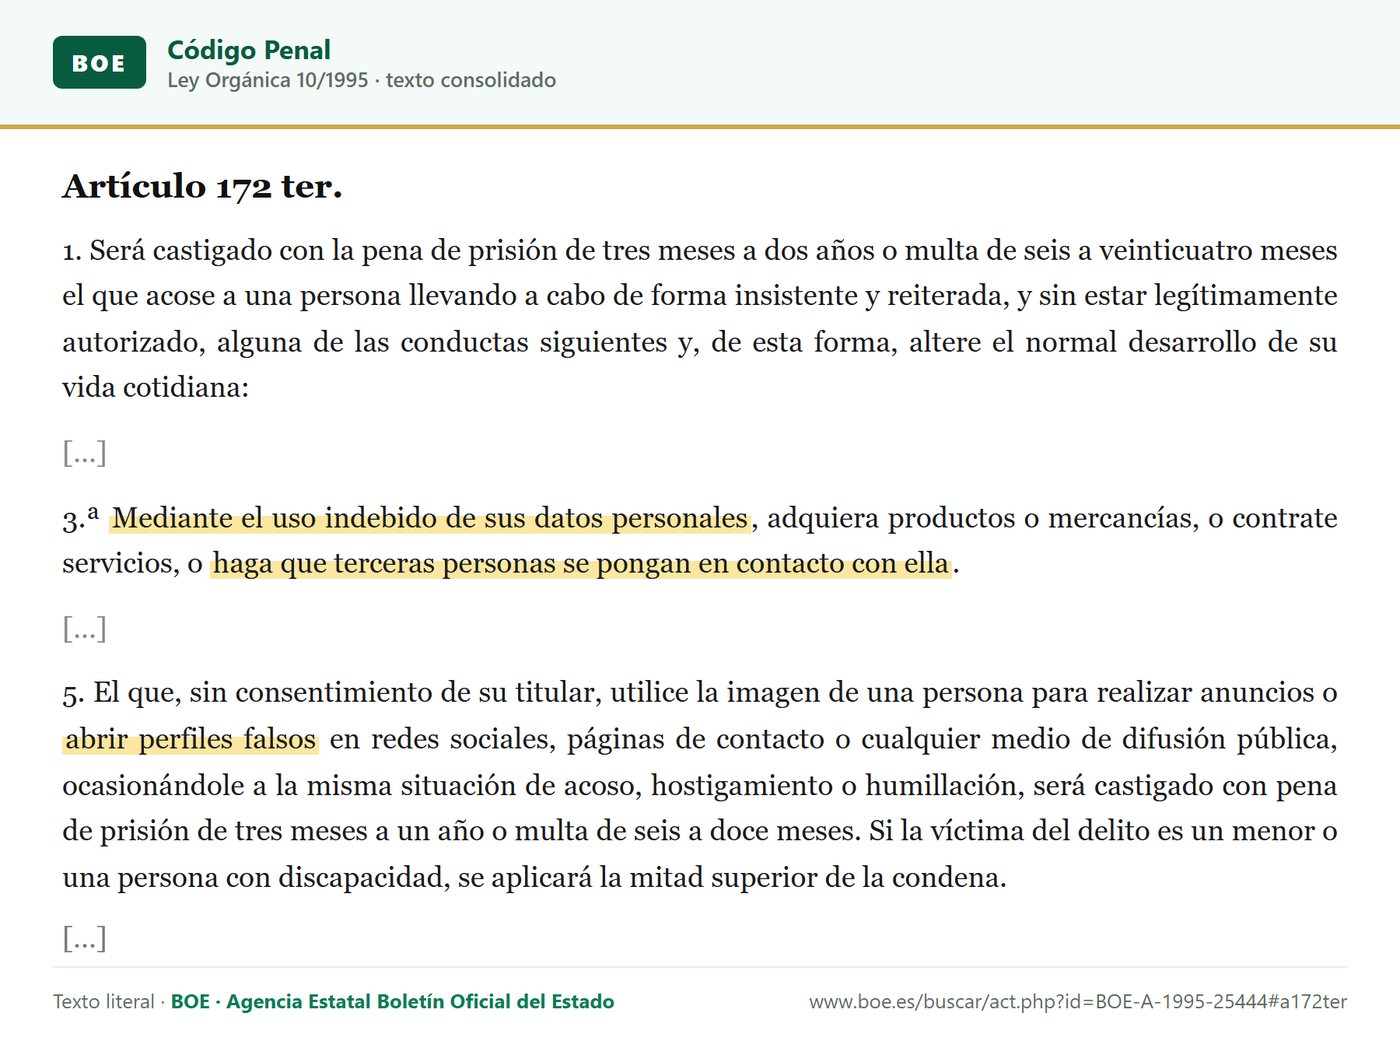
Y si con esos datos se consigue que terceras personas contacten con la víctima, el Código Penal lo castiga como acoso:
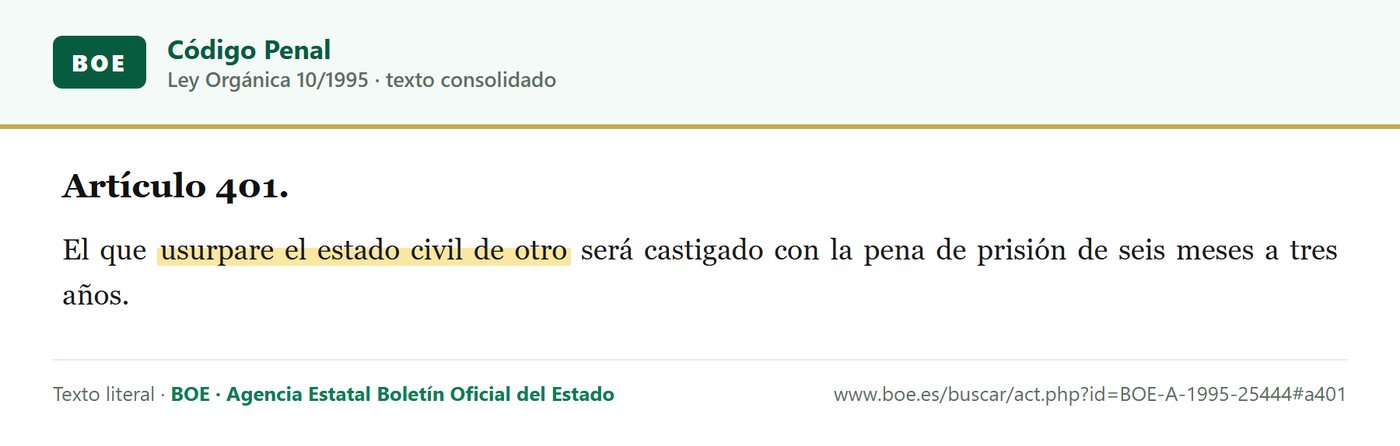
Si además alguien se hace pasar por otra persona de forma completa, asumiendo su identidad, puede llegar a ser un delito de usurpación del estado civil. Los tribunales lo aplican con rigor y solo a casos serios, pero existe:
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (4/18 del carrusel). «Usar los datos de otro no es una broma».
Entrar donde no te dejan
El área de socios de una asociación es un sistema de información protegido con contraseña. Entrar en ella con la contraseña de otro, o probar contraseñas hasta acertar, no es una travesura:
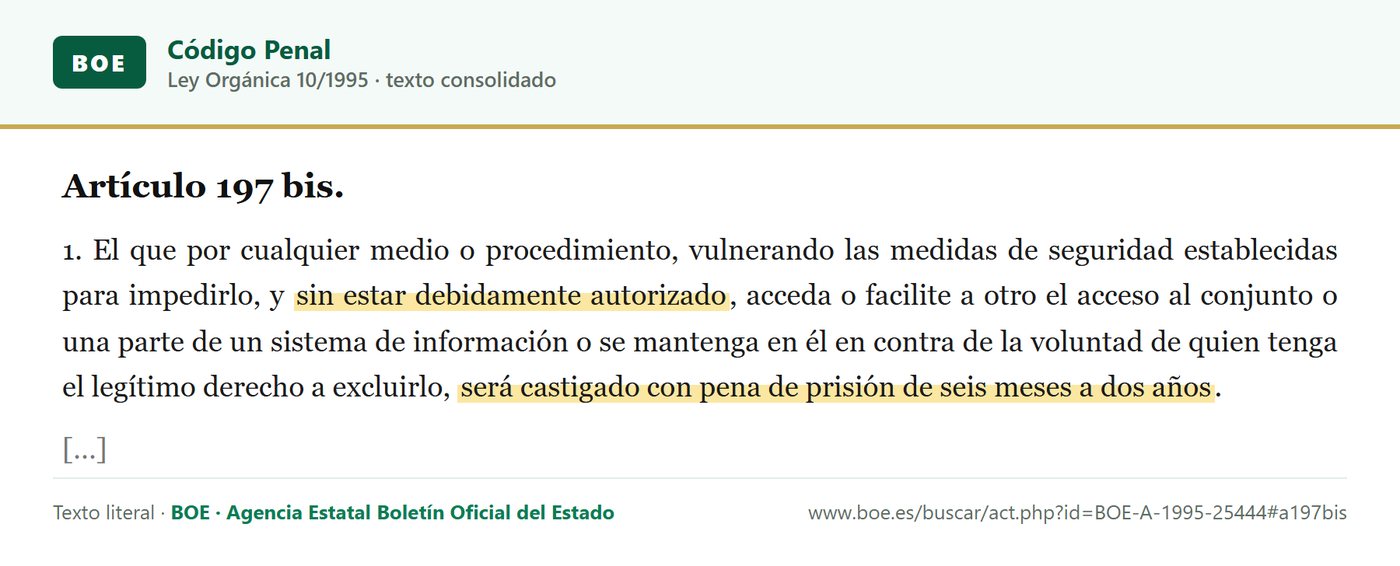
- Acceder sin permiso a datos personales guardados en un fichero, como un listado de socios, se castiga con de 1 a 4 años de prisión y multa (artículo 197.2).
- El intento también se castiga, con una pena uno o dos grados inferior (artículos 16 y 62 del Código Penal).
- Para perseguirlo hace falta denuncia de la persona agraviada (artículo 201).
Por eso los intentos fallidos de entrar se registran: no para vigilar a nadie, sino porque son, precisamente, la huella de un posible intento de acceso.
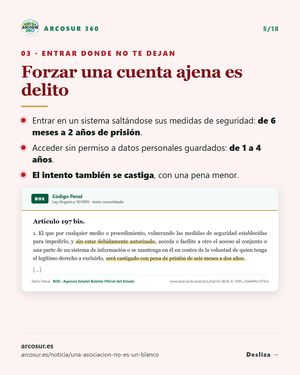 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (5/18 del carrusel). «Forzar una cuenta ajena es delito».
Criticar, sí. Calumniar, injuriar o amenazar, no
Una asociación que no admite críticas no aprende. Las críticas a la Junta, a una campaña o a una decisión son bienvenidas, también las duras. Pero la ley marca unas líneas muy claras, y valen igual en la calle que en redes sociales, en grupos de WhatsApp y por correo.
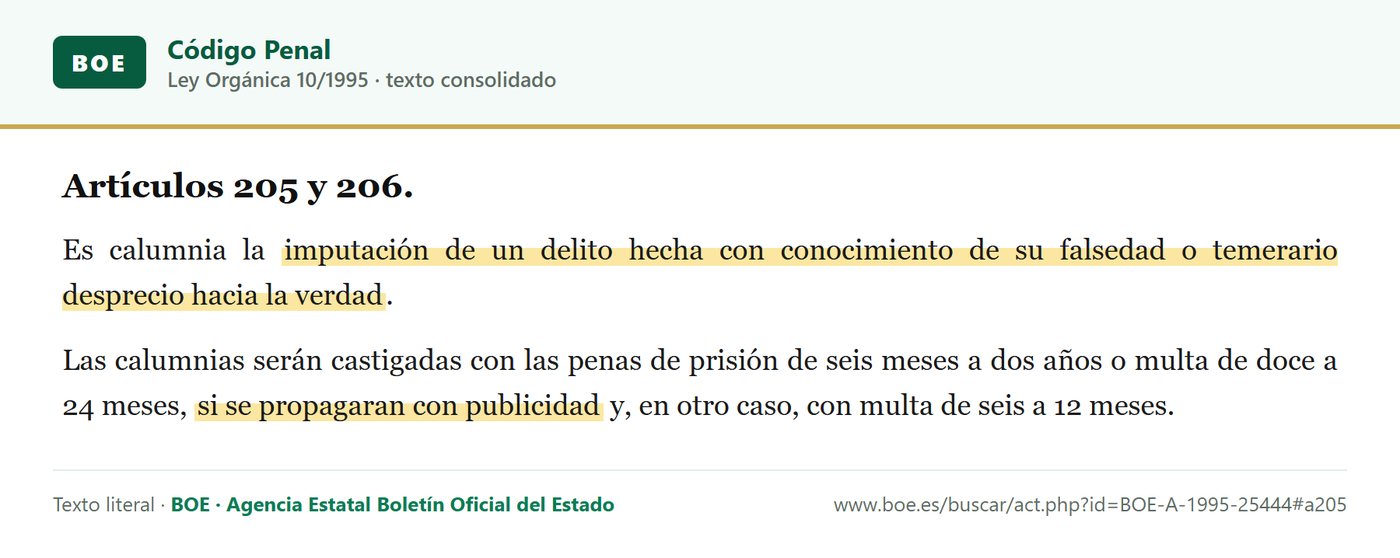
La calumnia: acusar de un delito sabiendo que es mentira
La injuria: dañar la dignidad o la reputación
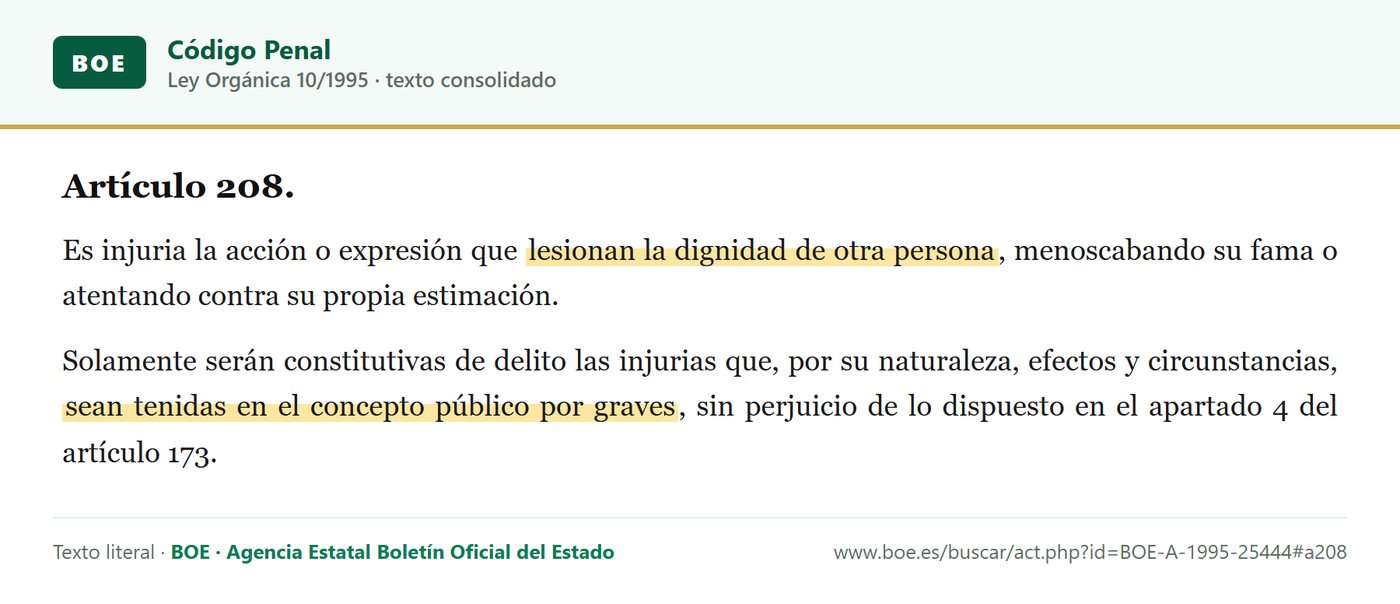
Las asociaciones también tienen honor. El Tribunal Constitucional reconoció que las personas jurídicas son titulares del derecho al honor (STC 139/1995), y la Ley Orgánica 1/1982 permite reclamar por la vía civil una indemnización y la rectificación, con un plazo de cuatro años.
La amenaza y la coacción
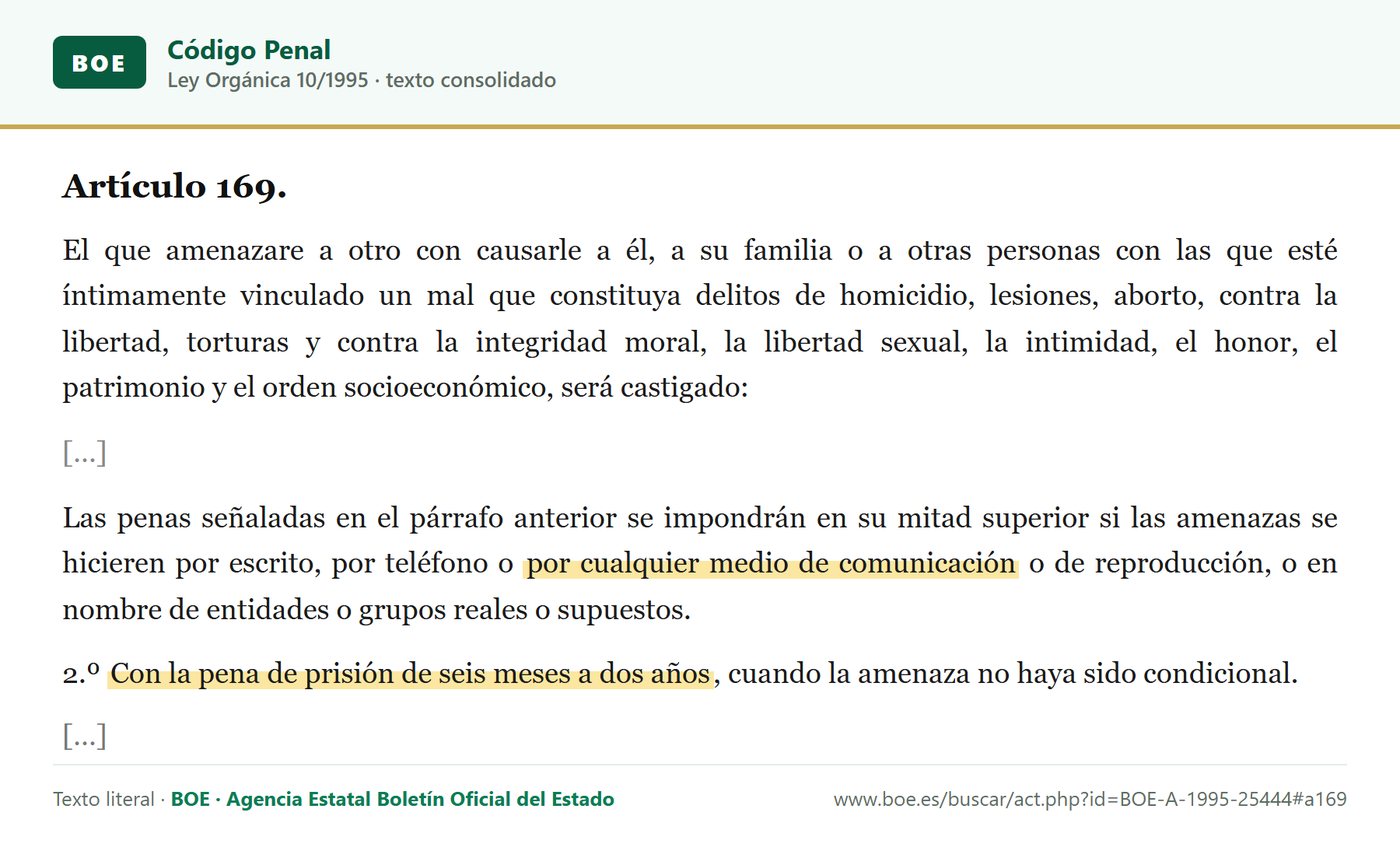
Y quien intenta impedir por la fuerza o con intimidación que otros ejerzan un derecho comete coacciones: de 6 meses a 3 años de prisión o multa de 12 a 24 meses, en su mitad superior si lo que se impide es un derecho fundamental (artículo 172). El derecho de asociación lo es: lo reconoce el artículo 22 de la Constitución y lo desarrolla la Ley Orgánica 1/2002.
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (6/18 del carrusel). «Criticar, sí. Calumniar, no».
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (7/18 del carrusel). «Amenazar por mensaje agrava la pena».
Lo que una asociación puede guardar para defenderse
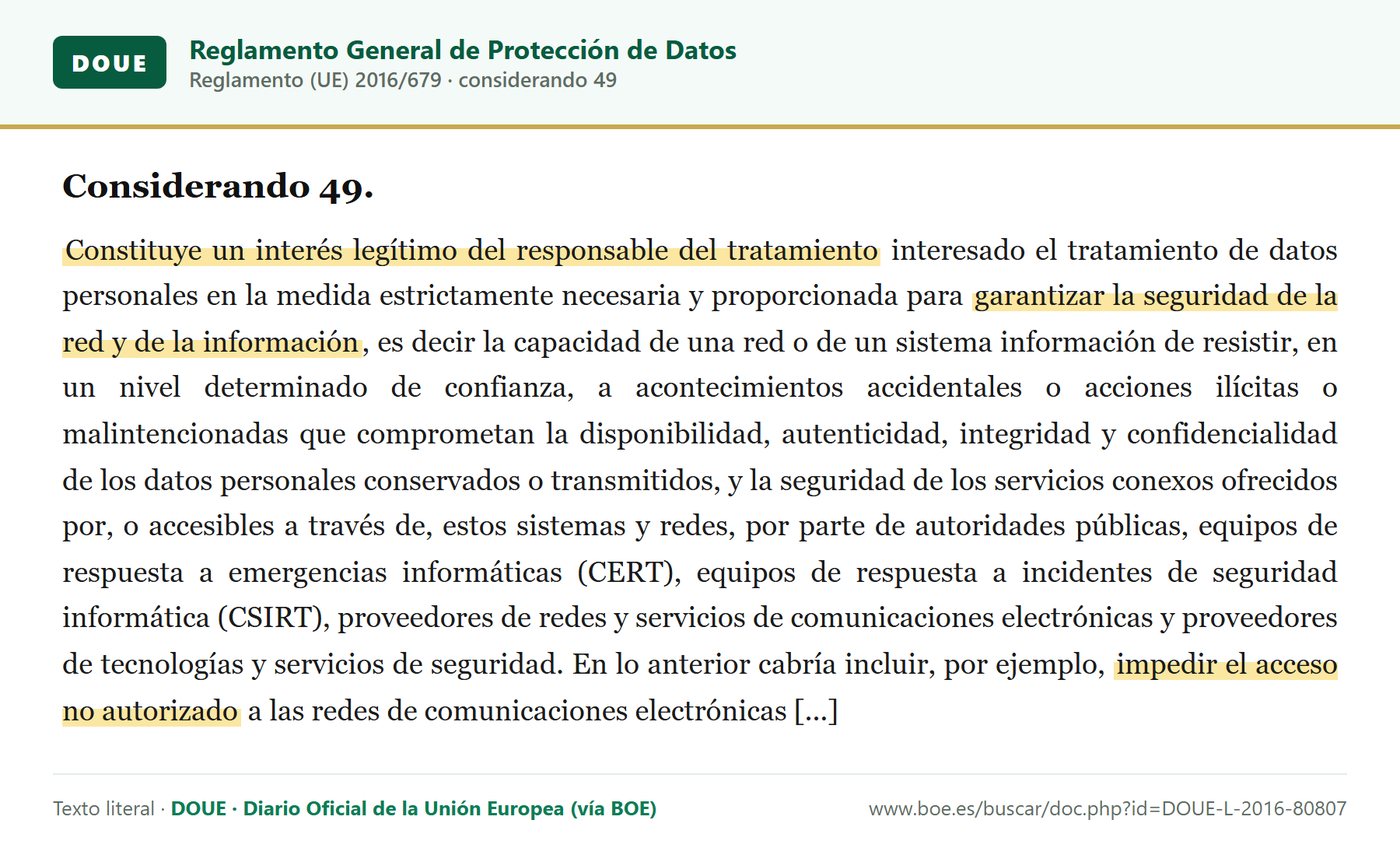
Esta es la pregunta que más nos han hecho, y la respuesta es clara: sí, una asociación puede registrar ciertos datos técnicos para proteger su web y a sus socios, siempre que sea lo estrictamente necesario, durante un tiempo limitado y avisándolo en su política de privacidad. Lo dice el propio Reglamento europeo:
Así se ve, por dentro, un registro de seguridad. Es un ejemplo inventado, con datos ficticios:
fecha: 2026-10-01 08:05:43 ip: 203.0.113.24 puerto: 51022
correo escrito: ejemplo@correo.test resultado: contraseña incorrecta
navegador: Windows · Chrome conservación: 30 días, salvo incidente
Lo que sí puede hacer una asociación
- Registrar fecha, hora, IP, puerto y navegador de los accesos y de los intentos fallidos.
- Guardar los correos, mensajes y capturas que recibe.
- Conservarlo todo bloqueado mientras dure un incidente o una reclamación.
- Entregarlo a su asesoría jurídica, a la Agencia de Protección de Datos, a la Policía o al juzgado.
Lo que no puede hacer
- Averiguar por su cuenta quién está detrás de una IP.
- Investigar a personas en redes o cruzar bases de datos.
- Publicar datos de nadie, ni señalar a sospechosos.
- Usar esos registros para otra cosa que la seguridad y la defensa.
Una IP es un dato personal, incluso la que cambia cada vez que se conecta un router: así lo estableció el Tribunal de Justicia de la Unión Europea en el asunto Breyer (C-582/14), en 2016, y lo recuerda la Agencia Española de Protección de Datos. Por eso se trata con cuidado. Y por eso solo la Policía, con autorización judicial, puede pedir a la compañía telefónica quién tenía una IP en un momento concreto (Ley 25/2007, artículos 1 y 6, y artículo 588 ter k de la Ley de Enjuiciamiento Criminal). Las operadoras conservan esos datos doce meses. La Agencia de Protección de Datos también puede obtenerlos en sus investigaciones, como en la resolución del apartado 3.
En resumen: la asociación guarda la huella; quien la sigue es la autoridad.
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (8/18 del carrusel). «Registrar la IP es legal; identificarla, cosa del juez».
Pruebas que aguantan un juicio
Una captura de pantalla se puede discutir: «está trucada», «es de otro día». Por eso la Policía recomienda dejar constancia cuanto antes de lo que puede desaparecer y cuidar la cadena de custodia (protocolo policial de 2020), e INCIBE aconseja los servicios de «testigo online» (Tu Ayuda en Ciberseguridad, 017). Nosotros vamos un paso más allá: sellamos las pruebas con un sello de tiempo cualificado.
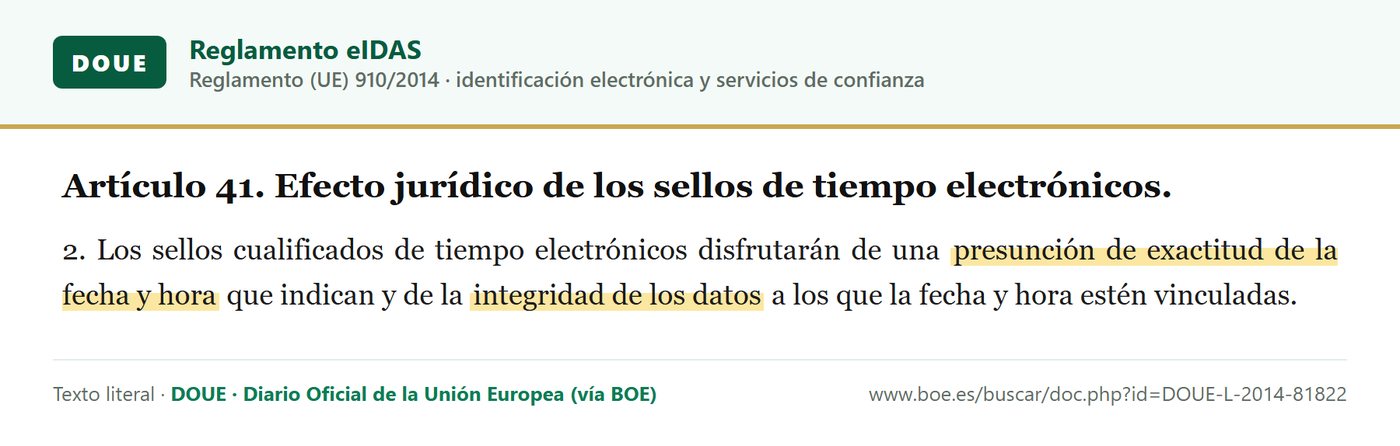
Un sello de tiempo no dice quién tiene razón. Dice, sin discusión posible, qué había y cuándo. Al prestador del sello solo se le envía la huella digital del documento, nunca su contenido ni datos personales.
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (9/18 del carrusel). «Pruebas con fecha que no se discute».
Qué hacemos cuando pasa: paso a paso
Este es el procedimiento que sigue Arcosur 360, y el que recomendamos a cualquier asociación:
- Revisar. Toda alta y todo incidente se mira con datos, no con sospechas.
- Avisar. Si algo no cuadra, se lo decimos a la persona y le damos la oportunidad de aclararlo.
- Proteger. Si el alta es falsa o hay un riesgo, la cuenta queda sin acceso a la información interna. Una baja definitiva sigue el procedimiento de los Estatutos.
- Registrar. Se abre un expediente con los hechos, las pruebas selladas y los registros técnicos.
- Trasladar a la asesoría jurídica. La asesoría jurídica de la asociación valora cada expediente y decide si hay que actuar.
- Acudir a quien corresponda. Según el caso:
· a la Agencia Española de Protección de Datos, si se han usado datos de terceros;
· a la Policía, la Guardia Civil o el juzgado, con denuncia, si hay accesos indebidos, acoso o amenazas;
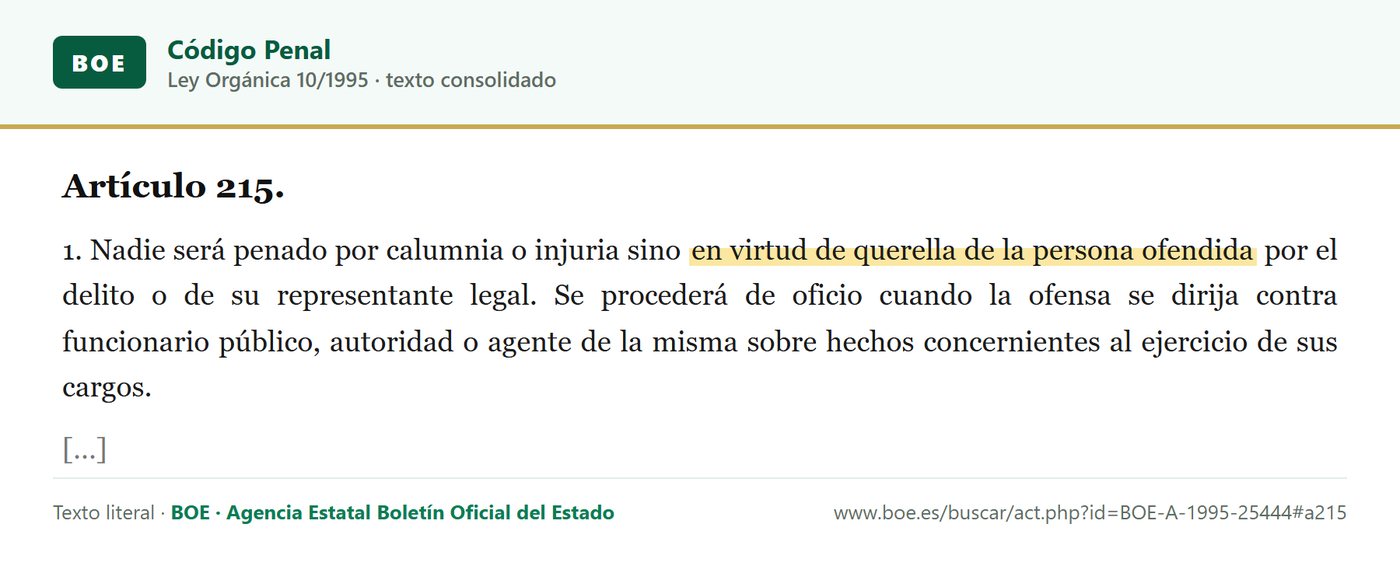
· con querella, previo acto de conciliación, si hay calumnias o injurias (prescriben al año);
· por la vía civil, en defensa del honor (cuatro años).
Ser socio de otra asociación es perfectamente compatible con ser socio de Arcosur 360. Solo actuamos ante hechos: un alta falsa, un acceso indebido, una calumnia, una amenaza.
Las cifras
Puede parecer que todo esto es exagerado para una asociación de barrio. Los datos dicen lo contrario:
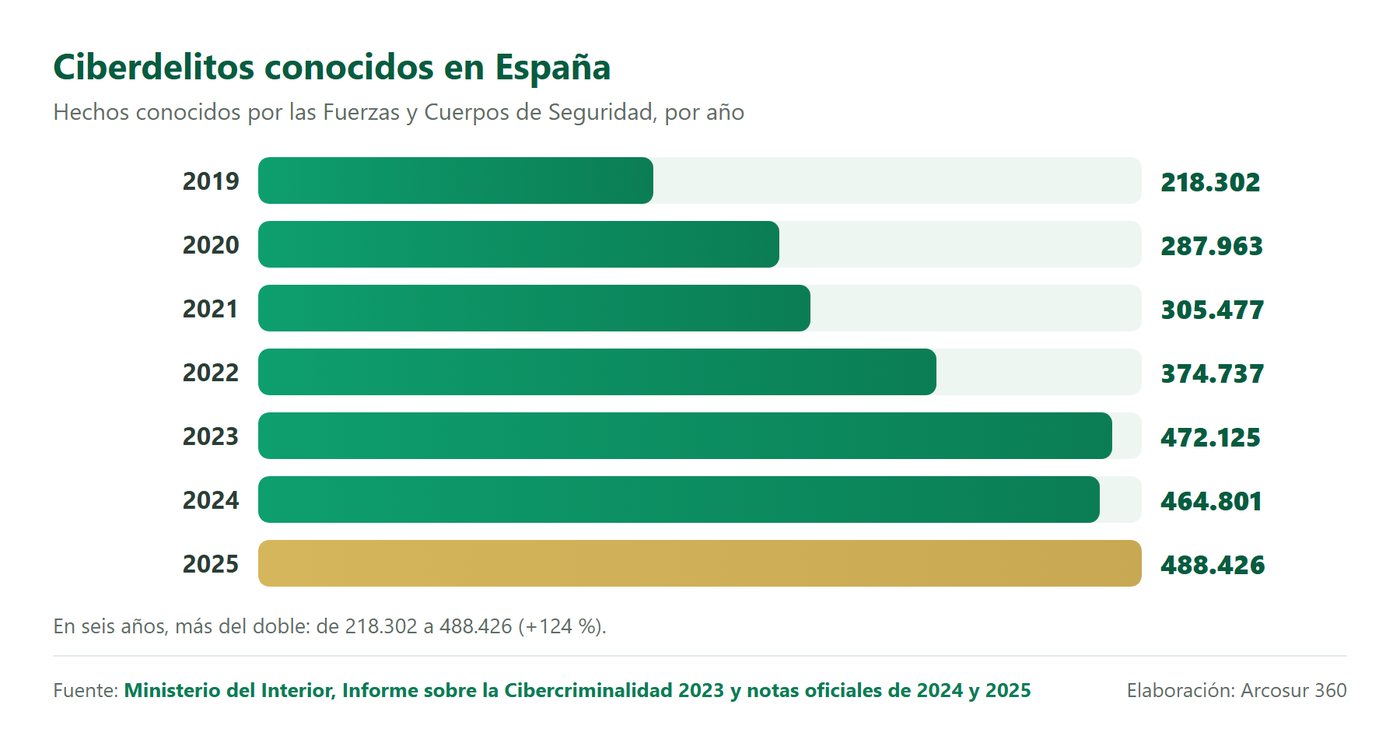
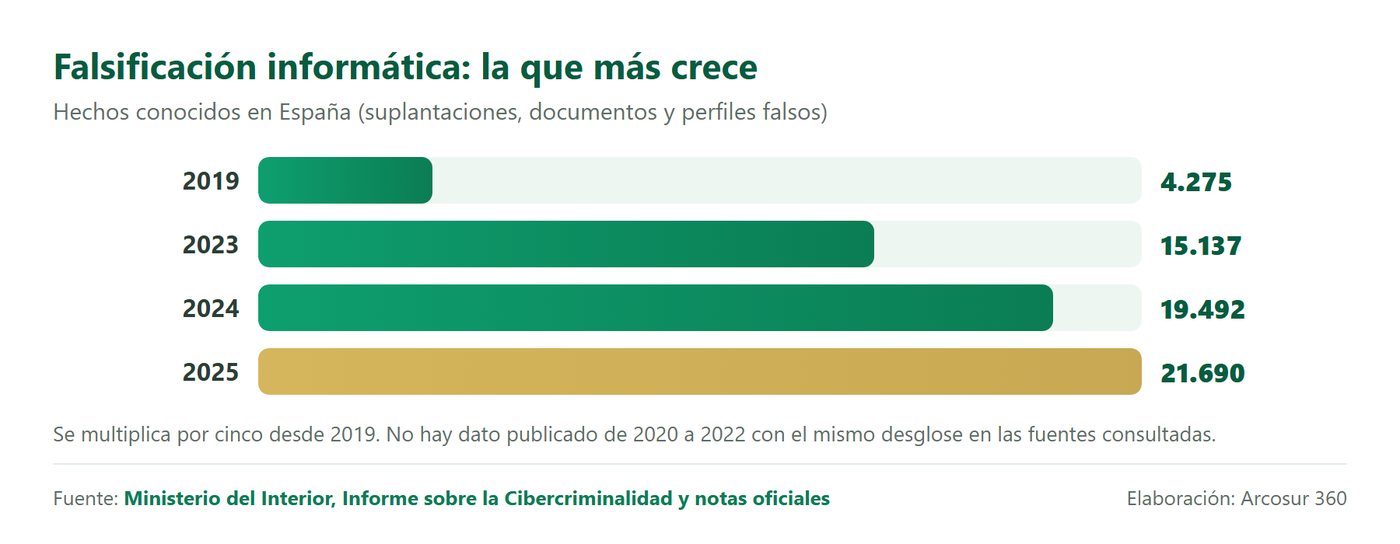
La Fiscalía incoó en 2024 27.104 procedimientos por ciberdelincuencia, de ellos 1.528 por amenazas o coacciones por medios digitales (Memoria de la Fiscalía General del Estado 2025). Y la Agencia de Protección de Datos vive un año récord:
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (10/18 del carrusel). «Los ciberdelitos se han duplicado».
Las multas existen, también para asociaciones
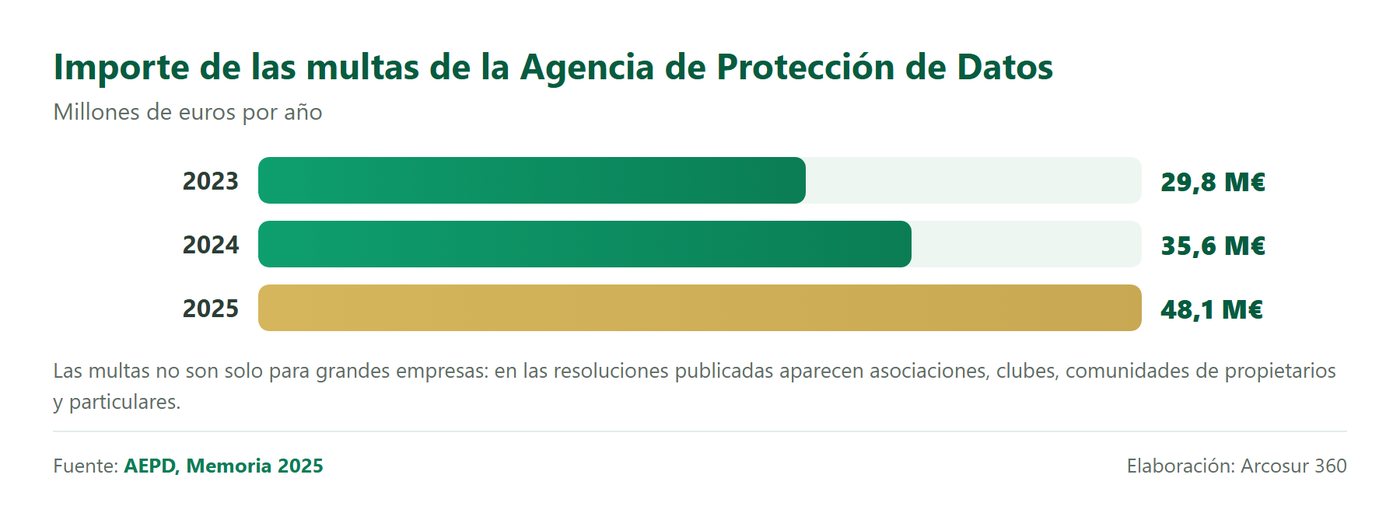
Las asociaciones no tienen un apartado propio en las estadísticas de la Agencia, pero sus resoluciones son públicas, y hay muchas. Estas son algunas, todas con su documento:
| Quién | Qué hizo | Resultado |
|---|---|---|
| Un particular | Usó el nombre, la foto y el teléfono de otra persona en un anuncio | 10.000 € · PS/00575/2022 |
| Una asociación cultural | Publicó en TikTok un vídeo con menores sin base legal | 10.000 € · PS/00557/2023 |
| Un club deportivo | No informó bien a sus socios ni pidió un consentimiento válido | 4.000 € · PS/00468/2021 |
| Una asociación cultural | Difundió en grupos de mensajería la imagen de un menor | 3.000 € · PS/00405/2020 |
| Una comunidad de propietarios | Dejó expuesta en el portal un acta con las deudas de los vecinos | 1.000 € · PS/00447/2024 |
| Un club | Envió un correo a unos 300 socios con todas las direcciones a la vista; después hubo amenazas | Apercibimiento · PS/00478/2019 |
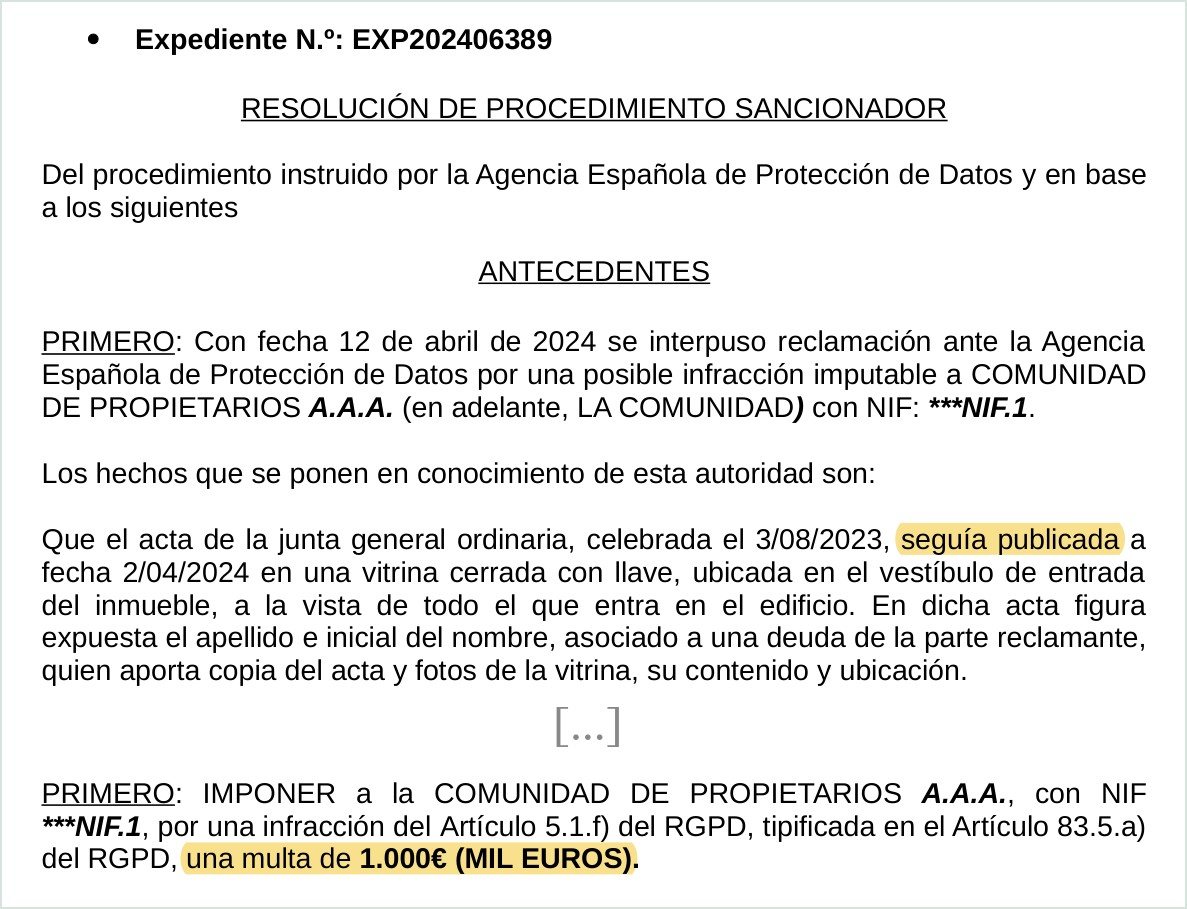
La lección vale para todos, empezando por nosotros: la protección de datos no es un trámite. Un correo con las direcciones a la vista, un listado colgado donde no debe o una base de datos usada para otra cosa pueden acabar en una sanción, y sobre todo en un daño a los socios.
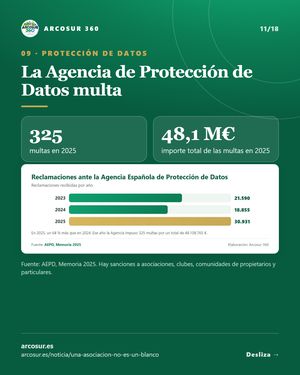 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (11/18 del carrusel). «La Agencia de Protección de Datos multa».
Pedir solo lo necesario: el DNI y los datos de más
Hasta aquí hemos hablado de cómo se defiende una asociación. Pero la protección de datos también obliga a las asociaciones, y hay un error que se repite mucho más que cualquier ataque: pedir datos de más. La copia del DNI «por si acaso», la cuenta bancaria a quien no la necesita dar, fichas que circulan por correo, listados que nadie borra. Casi siempre se hace con buena intención. Y casi siempre incumple la ley.
La regla: lo justo, para lo que se dijo y el tiempo justo
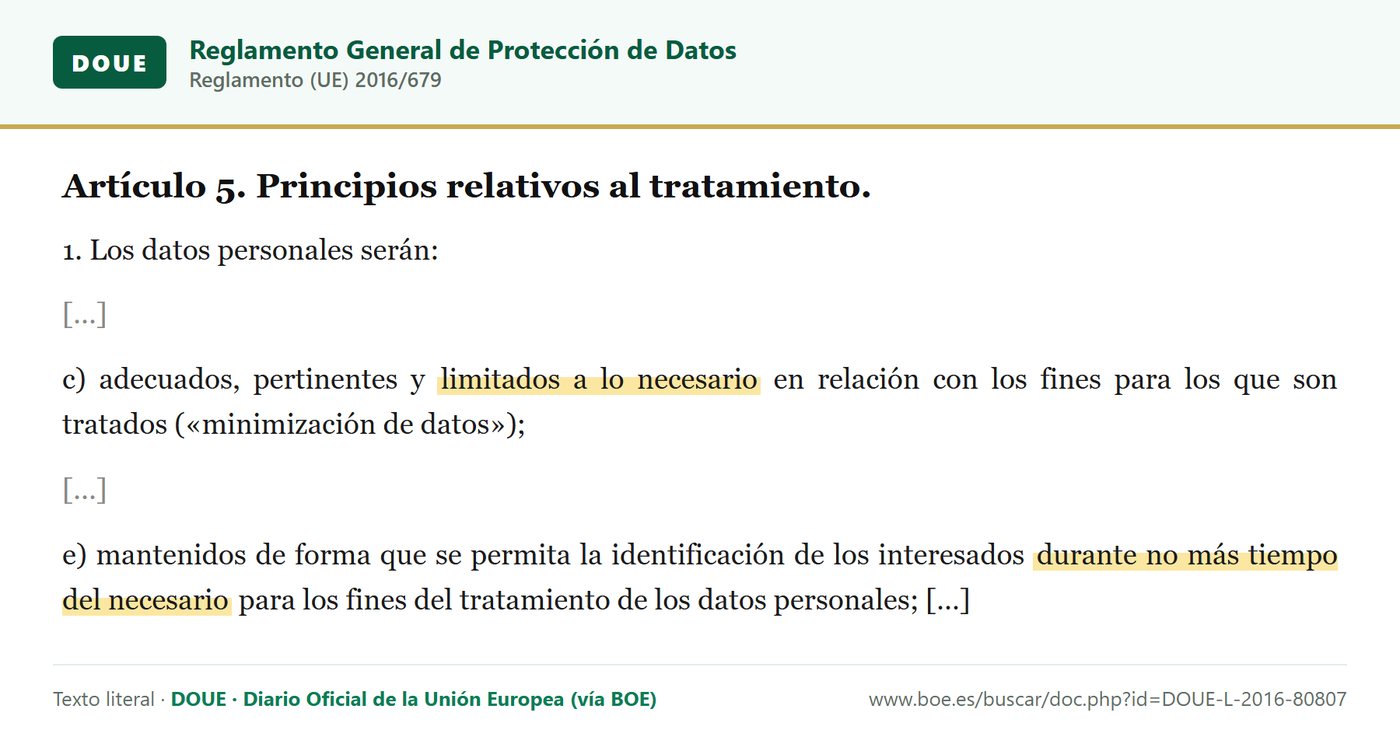
Dicho en sencillo: antes de pedir un dato, una asociación tiene que poder contestar a tres preguntas. ¿Para qué lo necesito? ¿Me vale con menos? ¿Cuándo lo voy a borrar?
El número del DNI, sí. La fotocopia, casi nunca
Conviene no confundirlos, porque no tienen nada que ver. El número del DNI es necesario: la ley obliga a toda asociación a llevar una relación actualizada de sus socios, y el número del documento es lo que permite identificar a cada uno sin error, sin duplicados y sin confundir a dos personas con el mismo nombre.
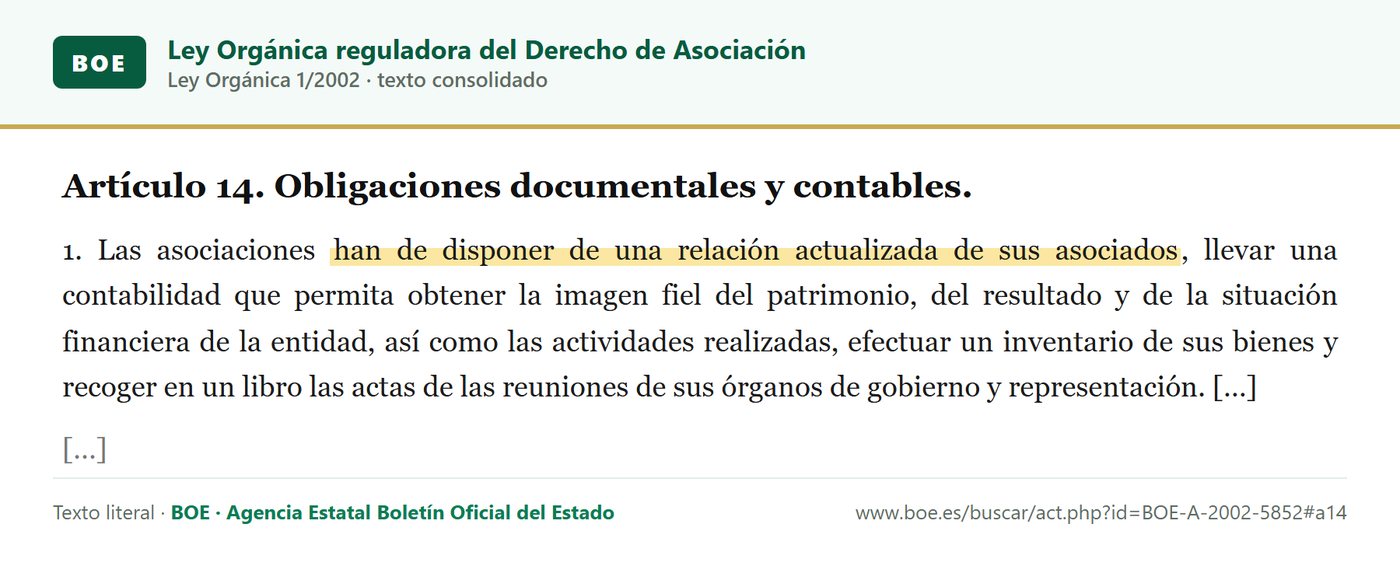
La fotocopia o la foto del DNI es otra cosa. Lleva, además del número, la foto, la firma, el número de soporte y la fecha de caducidad: todo lo que necesita alguien para hacerse pasar por otra persona. Para identificar a un socio no aporta nada que no dé ya el número, y por eso la Agencia es muy clara con las copias:
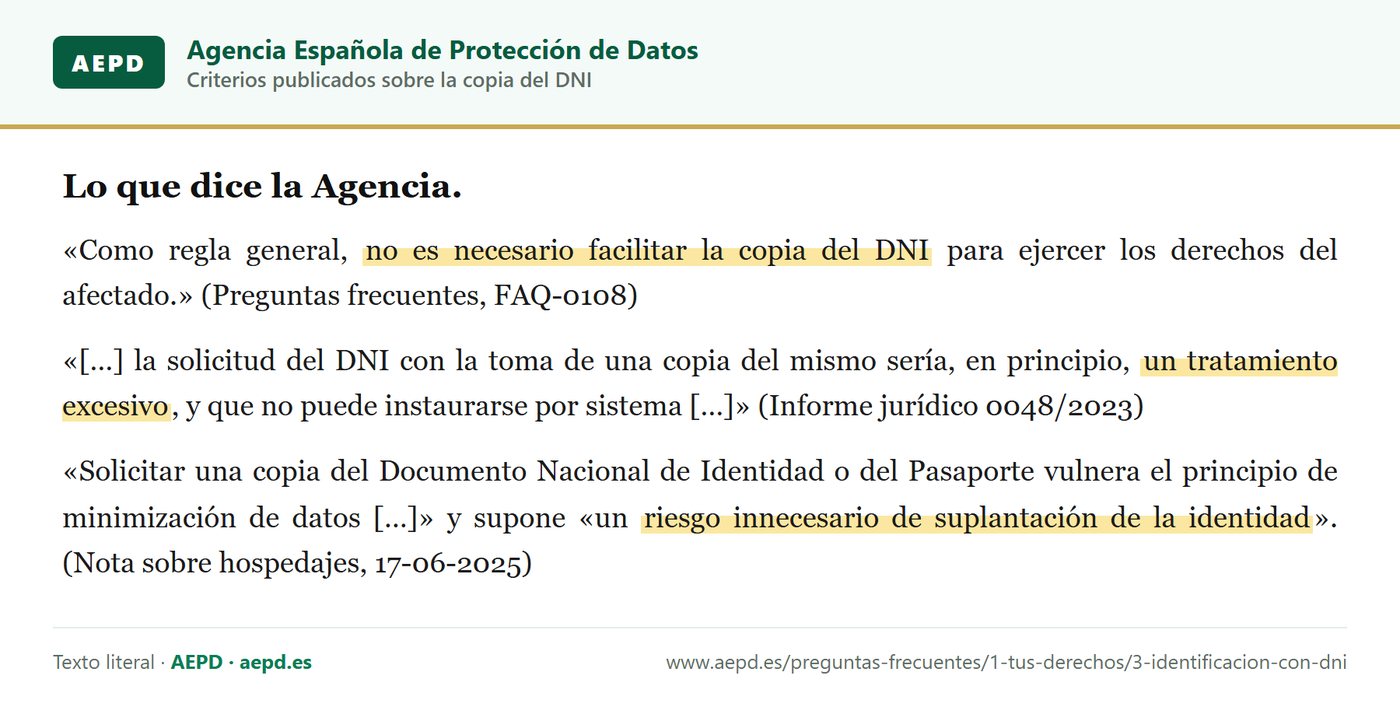
Y no se queda en recomendaciones. Un taller pidió copia del DNI a un cliente para entregarle el coche:
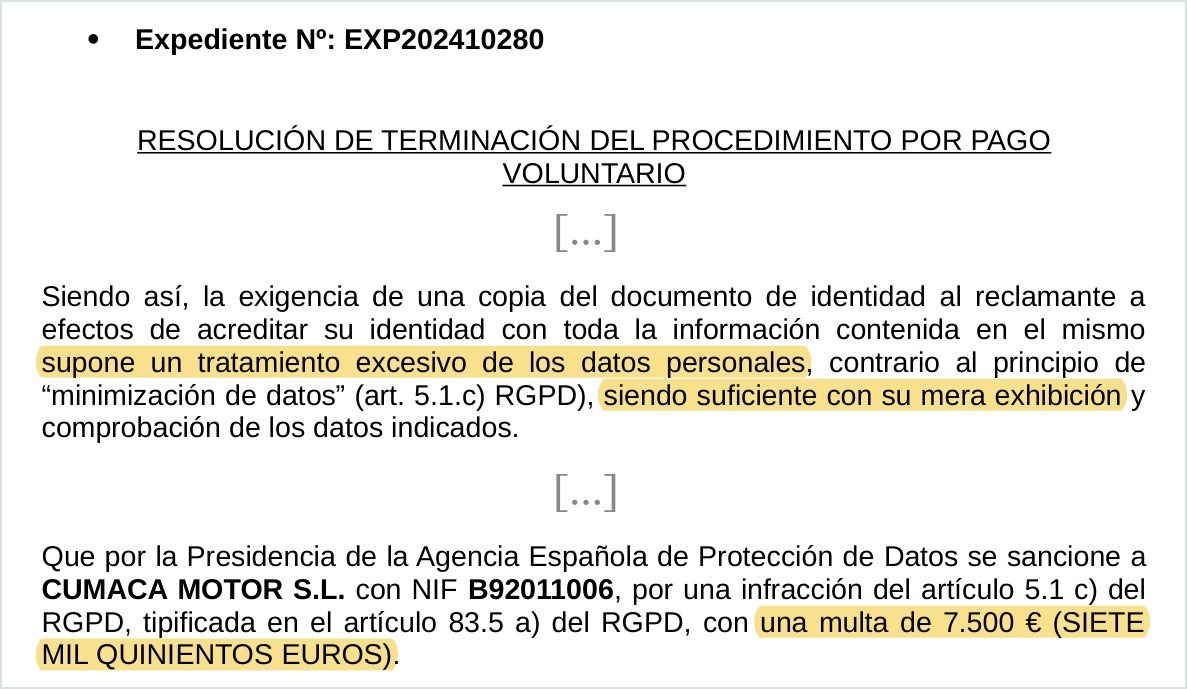
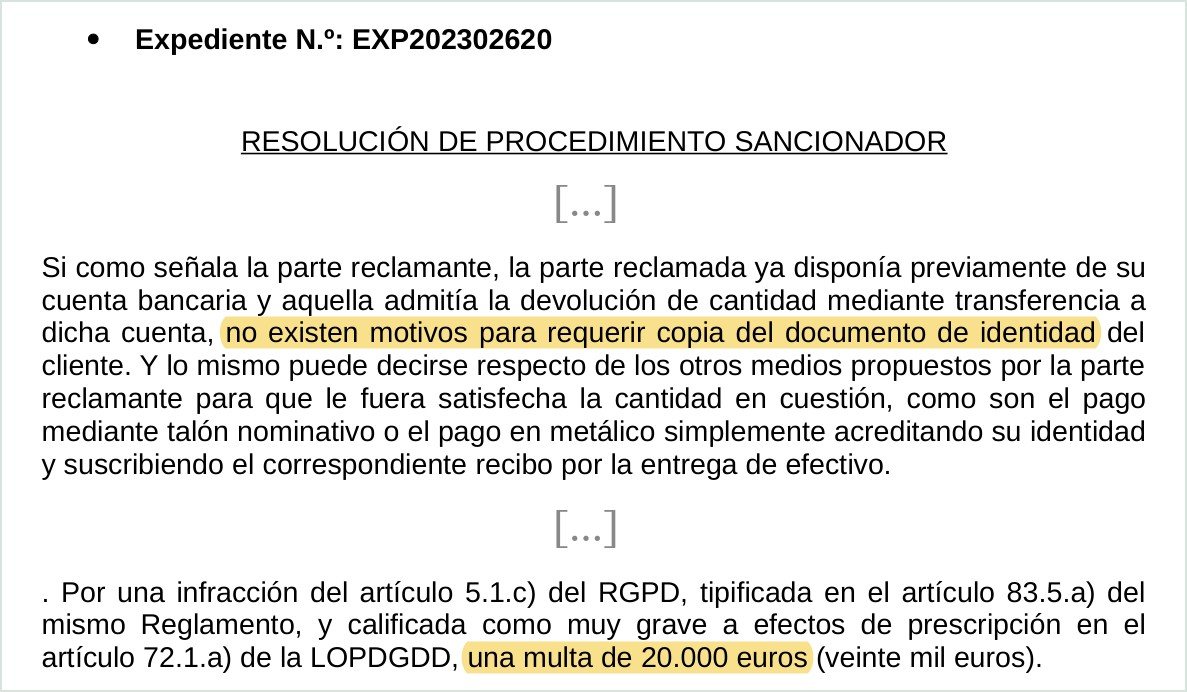
Hay más, y algunos tocan de cerca a las asociaciones que organizan actividades con niños: dos promotoras de conciertos fueron multadas por exigir copia del DNI de quien autorizaba la entrada de un menor (PS/00568/2023 y PS/00570/2023). Y una aplicación móvil que la pedía para ser «usuario verificado», también (PS/00535/2024).
Para ejercer los derechos de protección de datos tampoco hace falta: la regla general es no pedirla, y solo si hay dudas razonables sobre la identidad se puede pedir la información adicional imprescindible (artículo 12.6 del Reglamento). Una empresa que bloqueó una petición de borrado por no recibir la copia acabó con una sanción de 20.000 euros (PS/00524/2022).
El DNI no se publica
Una cosa es tener el número en el libro de socios, protegido y a la vista solo de quien lo necesita, y otra muy distinta publicarlo. Nombre y apellidos junto al número completo del DNI, a la vista de cualquiera, son la llave de una suplantación. La Agencia habla de un «importante riesgo de usurpación de identidad» (informe 0088/2020). Para las Administraciones, la ley lo prohíbe expresamente, y el criterio sirve de guía para cualquiera:
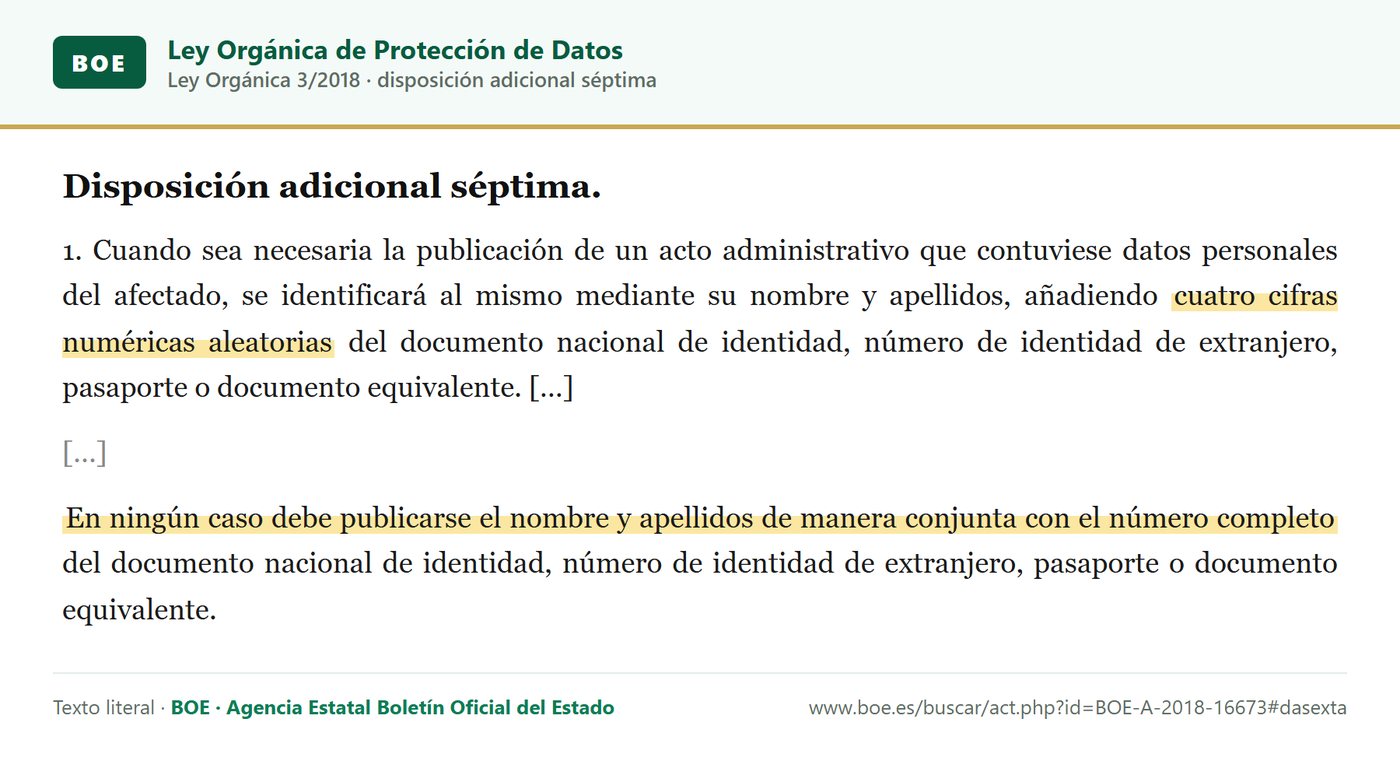
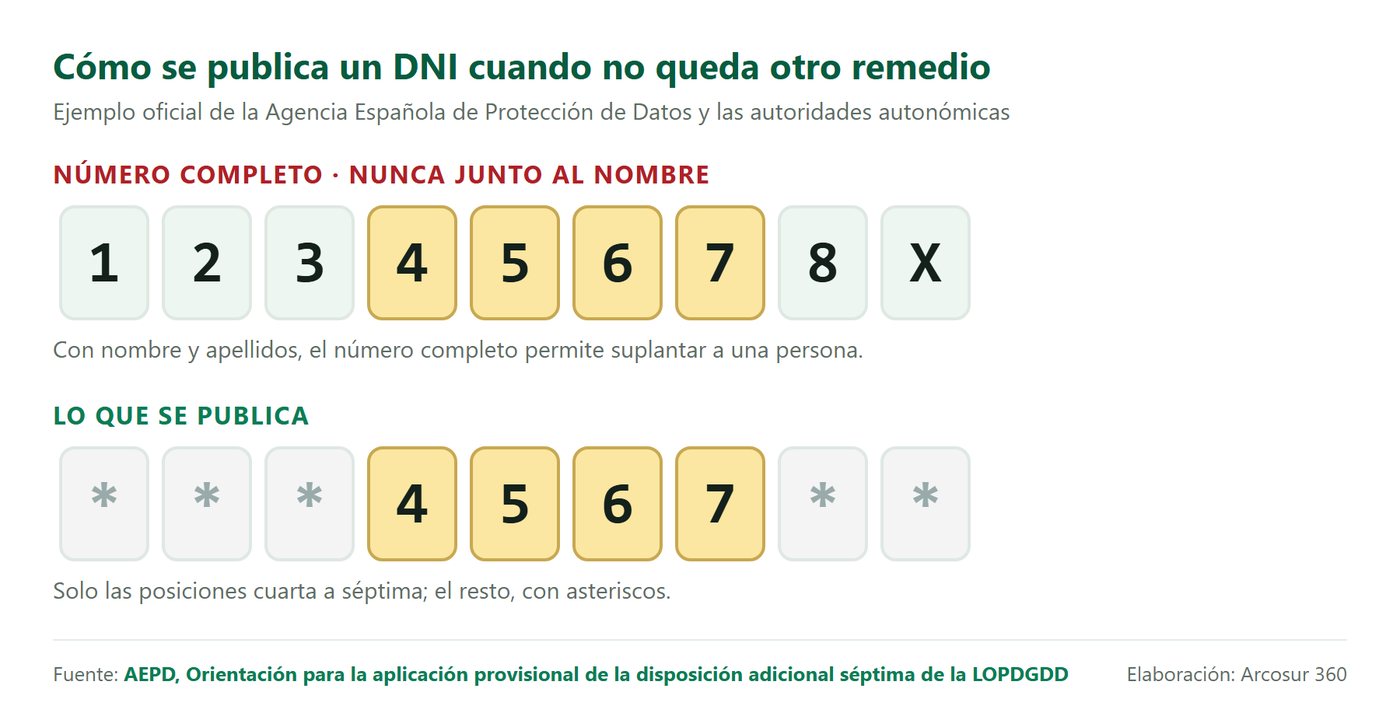
Publicarlo completo tiene consecuencias. Un sindicato aragonés colgó en sus redes y en su web un documento con el nombre, los apellidos y el DNI de los miembros de un comité de huelga:
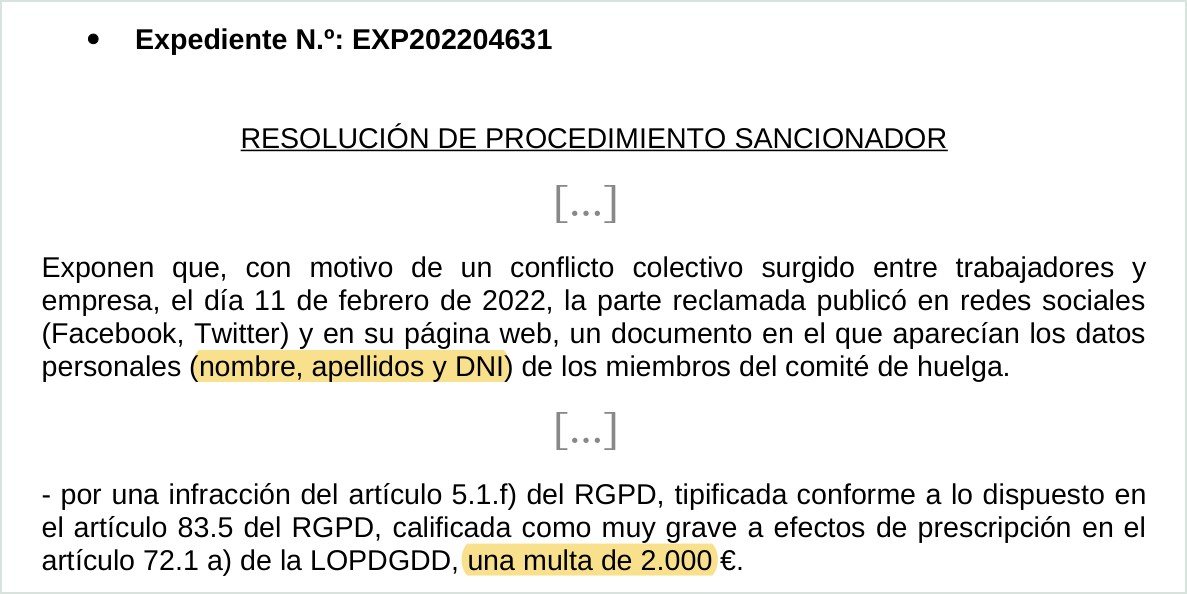
No es el único caso: una delegada sindical compartió un censo electoral con los DNI en un grupo de WhatsApp y a su sindicato le costó 3.000 euros (recurso de reposición del PS/00274/2019); una clínica que contestó a una reseña de Google con el DNI y datos de salud de una paciente, 7.000 (PS/00122/2023).
Los datos caducan
Guardar datos «por si acaso» también es pedir de más, solo que en el tiempo. Un club deportivo conservaba los datos de una antigua usuaria más de diez años después de que dejara de serlo: 1.000 euros por esa infracción, 4.000 en total con otras (PS/00260/2021). La Agencia lo dice sin rodeos: está prohibido conservar datos de forma indefinida (PS/00554/2021). Cada tratamiento necesita su plazo, y alguien que lo cumpla.
Lo que una asociación puede pedir, y lo que no
Sí, si hace falta
- Nombre y apellidos.
- Un medio de contacto: correo o teléfono.
- La dirección, o el vínculo con el barrio, cuando la asociación es de un barrio.
- El número del DNI o NIE, para identificar a cada socio sin error en la relación de socios que exige la ley. Guardado, nunca publicado.
- La cuenta bancaria, solo si se domicilia la cuota.
- De los menores, lo imprescindible para la actividad, con el consentimiento de sus padres.
No, o casi nunca
- Fotocopia o foto del DNI «por si acaso».
- El DNI como concepto de una transferencia.*
- La cuenta bancaria a quien paga por transferencia, o el mismo dato dos veces.*
- Fichas con DNI y cuenta enviadas por correo electrónico sin protección.
- Datos de socios o de menores en formularios o carpetas gratuitas de uso personal, sin contrato de encargo del tratamiento.
- Conservar las fichas de quien ya se fue, sin plazo.
* No hay un criterio específico de la Agencia sobre estos dos puntos: es nuestra recomendación, aplicando el principio de minimización. Para todo lo demás, la Agencia ofrece una herramienta gratuita pensada para entidades pequeñas: Facilita RGPD.
Pedimos el número del DNI, porque lo exige el libro de socios, y nunca fotocopia ni foto del documento. El número no se publica nunca y solo lo ve quien gestiona el libro. Como asociarse es gratis, no pedimos ningún dato bancario. Las altas sin confirmar se borran a los 7 días, los registros de seguridad a los 30 y los correos de las invitaciones no se guardan. Y para ejercer tus derechos basta con escribirnos desde tu correo de socio.
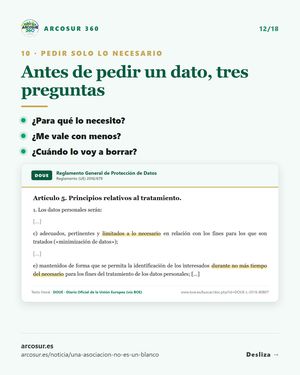 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (12/18 del carrusel). «Antes de pedir un dato, tres preguntas».
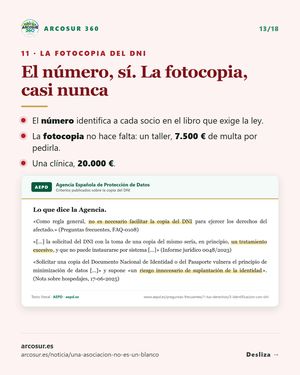 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (13/18 del carrusel). «El número, sí. La fotocopia, casi nunca».
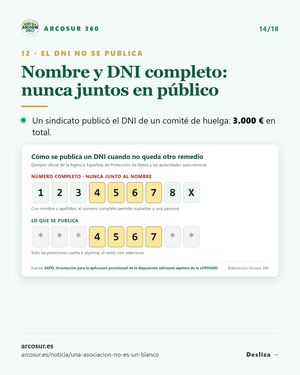 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (14/18 del carrusel). «Nombre y DNI completo: nunca juntos en público».
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (15/18 del carrusel). «Guardar «por si acaso» también es pedir de más».
Lo que nos exigimos
No podemos pedir respeto a la ley sin cumplirla. Esto es lo que hace Arcosur 360 con los datos de sus socios y de los vecinos:
- Política de privacidad completa, con cada tratamiento, su base legal y su plazo de conservación (léela aquí).
- Registro de actividades de tratamiento, obligatorio por el artículo 30 del Reglamento, con 13 tratamientos descritos.
- Contrato de encargo del tratamiento con la empresa que aloja la plataforma, como exige el artículo 28, y proveedores con servidores en la Unión Europea.
- Web sin cookies de seguimiento y sin Google: por eso no necesita banner de cookies.
- HTTPS obligatorio, contraseñas cifradas y acceso al panel por perfiles.
- Doble confirmación del alta por correo, y borrado automático de las altas no confirmadas.
- Registros de seguridad limitados a 30 días, salvo incidente.
- Correos a socios siempre individuales, nunca con las direcciones a la vista.
- Información reservada marcada para que, si se filtra, se sepa de dónde ha salido.
- Pruebas selladas y una asesoría jurídica que revisa cada expediente.
Y los derechos de cada socio se atienden escribiendo a hola@arcosur.es, sin pedir copia del DNI salvo que haya dudas razonables sobre la identidad.
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (16/18 del carrusel). «Lo que nos exigimos».
A todas las asociaciones: cumplir y respetarnos
En el sur de Zaragoza hay muchas asociaciones, y nos parece bien: un distrito que va camino de los 100.000 vecinos necesita a todas. Nadie sobra. Por eso proponemos un compromiso sencillo, que nos aplicamos los primeros:
- Cuidar los datos de los socios como si fueran propios.
- Informar con claridad de para qué se usan, y no usarlos para otra cosa.
- Nunca enviar correos con todos los destinatarios a la vista.
- No ceder ni vender bases de datos, ni mezclarlas entre entidades.
- Pedir consentimiento antes de publicidad, cookies o imágenes, sobre todo de menores.
- No darse de alta en ninguna asociación con datos falsos.
- Criticar ideas, no atacar a personas.
- No difundir bulos sobre otras entidades ni sobre sus juntas.
- Resolver las diferencias hablando, y si no se puede, por los cauces legales.
- Sumar en lo común: cuando el barrio pide algo, lo pide mejor con todas las voces.
Ya lo hemos demostrado: seis asociaciones del sur de Zaragoza firmamos juntas las peticiones de la Luz azul. Así es como se consigue algo para el barrio.
 Para compartir: este apartado tiene su tarjeta en nuestro Instagram (17/18 del carrusel). «Cumplir la ley y respetarnos».
Una última cosa
Si te has asociado para que Arcosur tenga lo que le falta, nada de esto va contigo. La asociación es gratis, es tuya y te necesita: propón ideas, vota en las campañas y anima a tus vecinos a sumarse. Y si ves algo raro, un mensaje extraño, un perfil que se hace pasar por nosotros o un correo que no te cuadra, escríbenos a hola@arcosur.es. Lo miramos.
Este artículo es información general sobre la normativa vigente en octubre de 2026 y no sustituye al asesoramiento jurídico de un caso concreto. Los casos A a H del apartado 2 son hipotéticos; el caso I es real y se cuenta sin datos personales. Las resoluciones citadas son públicas y las publica, anonimizadas, la propia Agencia Española de Protección de Datos.
Normas, documentos y enlaces
- ◆Código Penal (LO 10/1995), arts. 16, 62, 131, 169-172 ter, 197, 197 bis, 201, 205-211, 215, 248-249, 390-395 y 401. BOEoficial
- ◆Reglamento General de Protección de Datos (UE 2016/679): considerandos 47 y 49, arts. 5, 6, 12.6, 17, 21, 25, 28, 30, 77 y 83. BOE / DOUEoficial
- ◆Ley Orgánica 3/2018, de Protección de Datos: arts. 4.2.a y 72 a 74, y disposición adicional séptima. BOEoficial
- ◆Ley Orgánica 1/2002, reguladora del Derecho de Asociación (arts. 2, 14 y 21), y art. 22 de la Constitución. BOEoficial
- ◆Ley Orgánica 1/1982, de protección civil del derecho al honor. BOEoficial
- ◆Tribunal Constitucional, STC 139/1995: derecho al honor de las personas jurídicas. TCoficial
- ◆TJUE, asunto C-582/14 (Breyer), 19-10-2016: la IP dinámica como dato personal. Curia · AEPD, informe 0003/2026oficial
- ◆Ley 25/2007, de conservación de datos de las comunicaciones, y art. 588 ter k de la Ley de Enjuiciamiento Criminal. BOE · BOEoficial
- ◆Reglamento eIDAS (UE 910/2014), art. 41, y art. 326.4 de la Ley de Enjuiciamiento Civil. BOE / DOUE · BOEoficial
- ◆AEPD, criterios sobre el DNI: preguntas frecuentes · informe 0048/2023 · informe 0088/2020 · nota sobre hospedajes · orientación sobre la disposición adicional séptima · Facilita RGPDoficial
- ◆AEPD, Memoria 2025. aepd.esoficial
- ◆Resoluciones de la AEPD: PS/00575/2022, PS/00557/2023, PS/00468/2021, PS/00405/2020, PS/00447/2024, PS/00478/2019. Sobre el DNI y la minimización: PS/00488/2024, PS/00253/2023, PS/00568/2023, PS/00570/2023, PS/00535/2024, PS/00524/2022, PS/00342/2022, RR del PS/00274/2019, PS/00122/2023, PS/00260/2021, PS/00554/2021.oficial
- ◆Ministerio del Interior, Informe sobre la Cibercriminalidad 2023 y notas de 2024 y 2025. Informe 2023 · 2024 · 2025oficial
- ◆Fiscalía General del Estado, Memoria 2025, criminalidad informática. fiscal.esoficial
- ◆Policía Nacional, protocolo de actuación de 2020 (conservación de pruebas digitales). policia.esoficial
- ◆INCIBE, Tu Ayuda en Ciberseguridad (017). incibe.esoficial
Súmate a Arcosur 360
Cuantos más seamos, más fuerza tiene el barrio. Asociarse es gratis.
Hazte socio →